
昨天下午收到了一条短信。
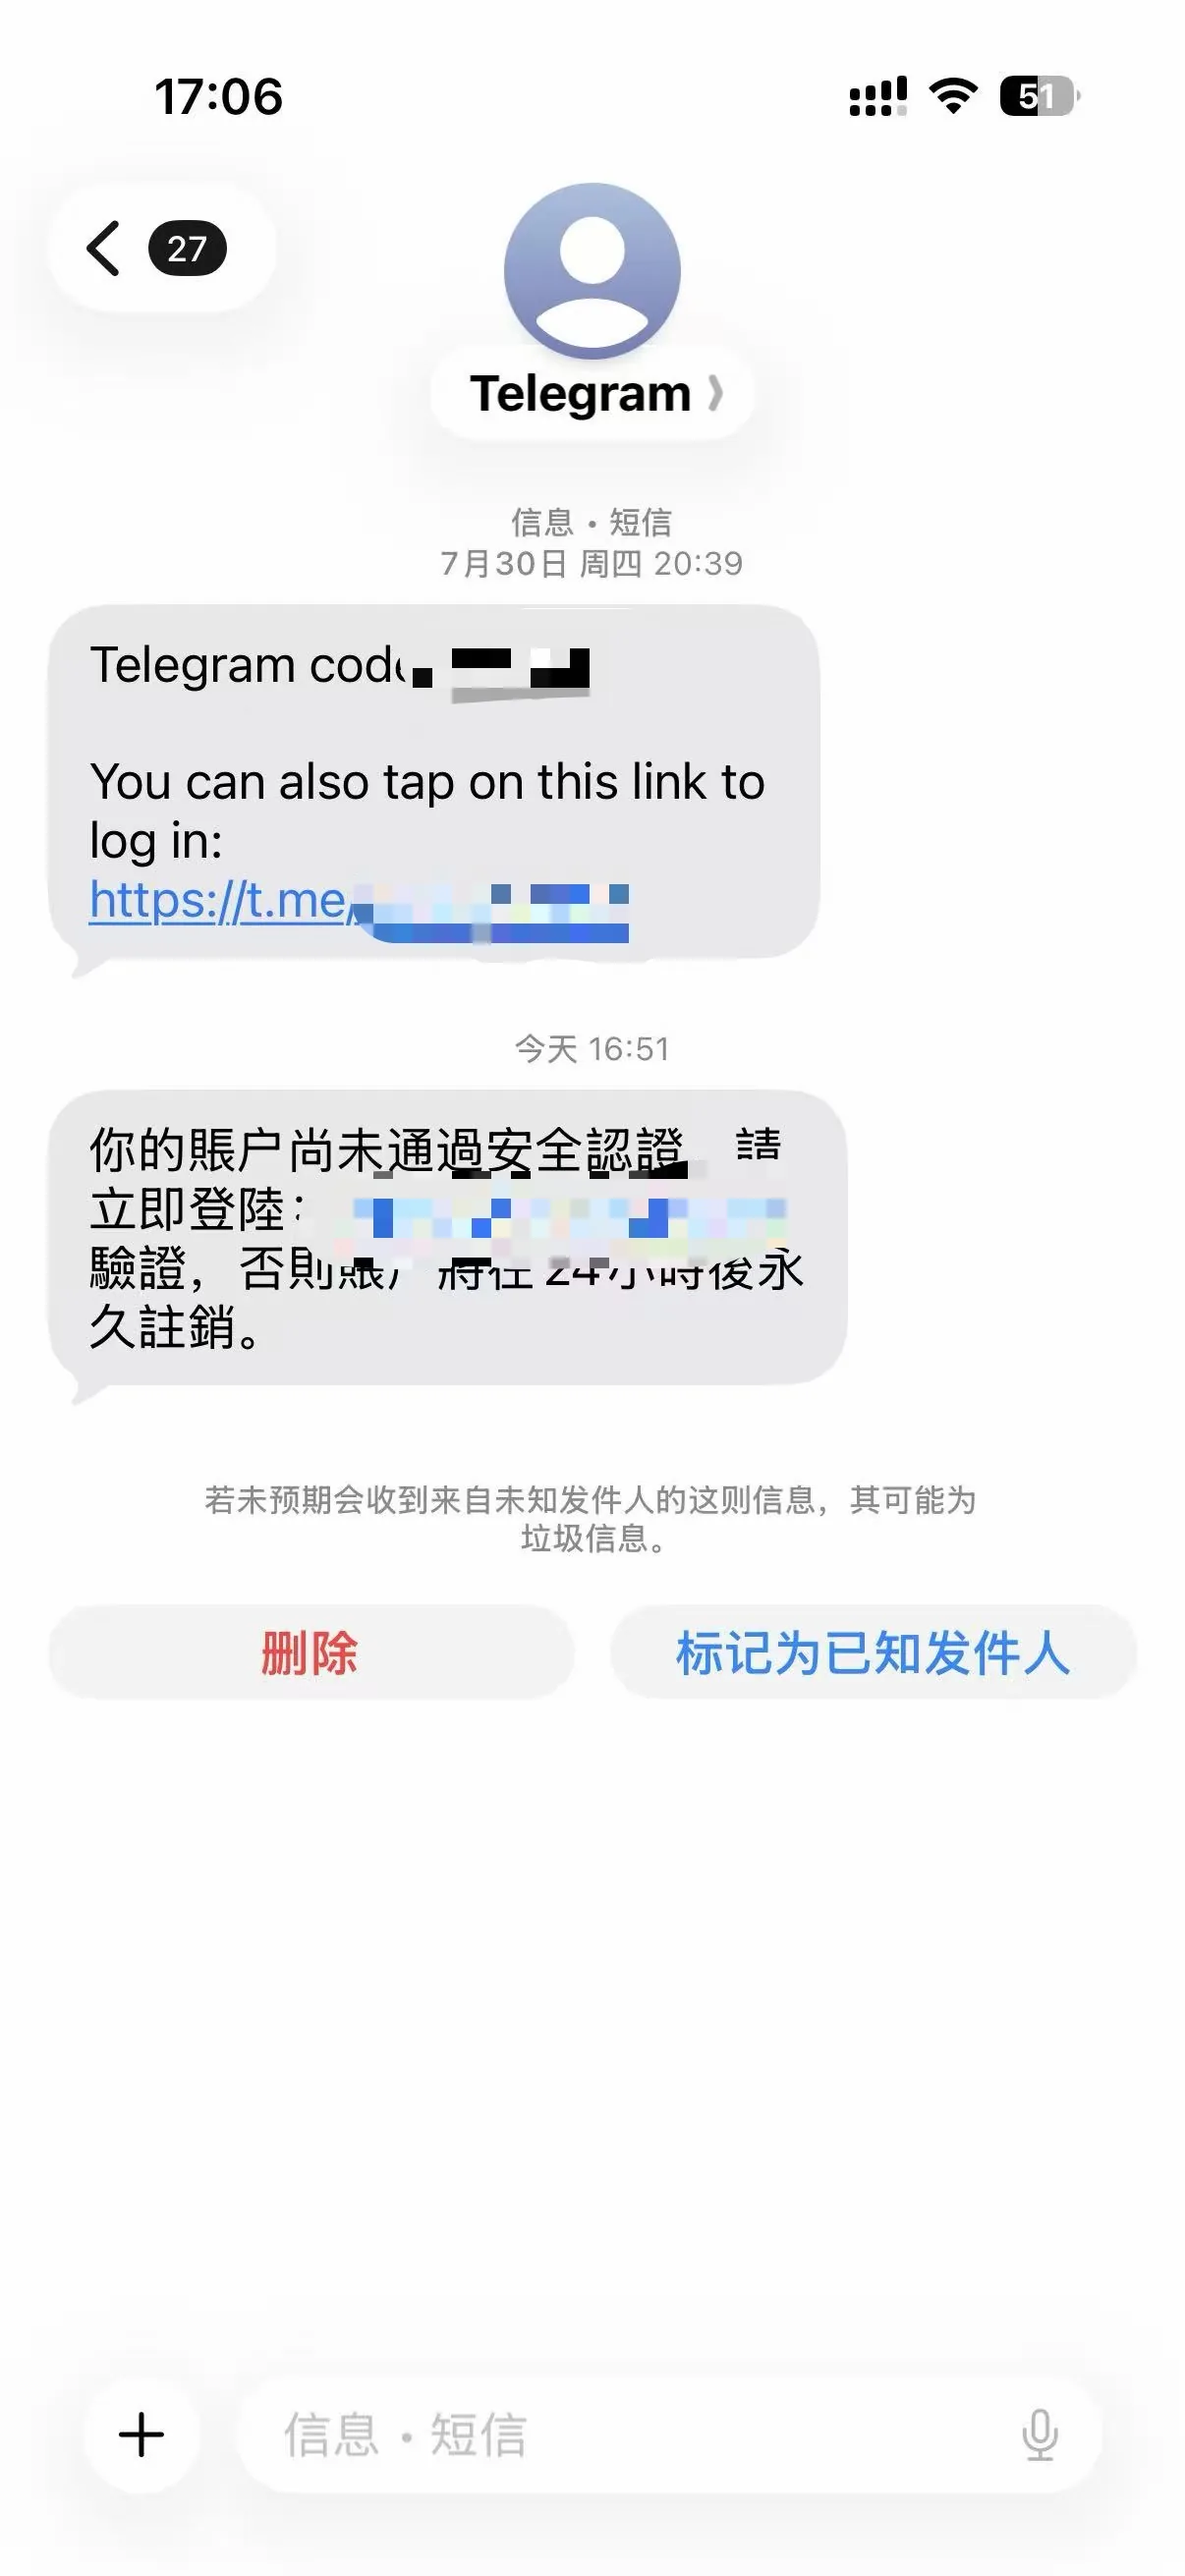
上面第一条信息是验证码,这是我以前收的验证码,域名 t.me 也是telegram官方短链域名。
但是第二条新收到的短信就有大问题了。
telegram官方不会发送这种短信来告诉你账号有问题!!!
短信里带的那个域名也是假的!(已打码)
域名很像是telegram官方域名,但字母顺序是错的,所以是假的!
虽然这种短信在博客圈子里的人来说,仔细看一下就能发现不对,但我好奇的是为什么这种诈骗短信用的是telegram官方的号码发来的?
点击发件人信息,iOS上竟然显示为telegram?还和我之前的验证码显示在一起。🤔
于是我问了豆包,豆包答案如下。
✅ 核心结论:短信上显示的“发件号码/名称”是可以伪造篡改的(SMS 发件人仿冒 / SMS Spoofing)
你看到“号码和官方一样”,只是手机界面上展示的发件人被骗子改了,这条短信源头根本不是 Telegram 官方。
一、技术原理(简单讲)
短信协议里有一个 Sender ID(发件标识) 字段:
• 正规企业用来展示品牌名,比如短信直接显示【Telegram】【支付宝】,而不是一串手机号
• 境外灰色短信网关、违规服务商,可以手动修改这个字段,想填什么就填什么,伪装成任何官方名称/号码
• 你的手机收到短信后,只会直接展示这个被篡改后的发件标识,普通用户肉眼无法区分真假 补充:国内运营商现在严格管控 Sender ID 伪造,但境外短信通道不受国内规则约束,Telegram 本身是境外服务,骗子用境外网关仿冒就更容易做到。 二、两种常见实现方式
-
境外灰色短信网关(这条短信最可能的方式) 骗子找海外不受监管的短信接口,自定义发件人为 Telegram,批量发送钓鱼短信,国内手机接收后就会显示和官方一样的发件人。
-
伪基站设备(近距离群发) 硬件设备,可以在小范围内模拟运营商基站,任意修改发件号码,多见于线下商圈、车内流动作案。
三、重点区分:判断短信真假,不要看发件号码,看下面两点
-
链接域名 TG 官方登录域名只有 t.me、telegram.org 骗子这条:xxxxxx.xxxx → 拼写篡改,钓鱼假站
-
业务逻辑 ✅ Telegram 规则:绝不会发外部链接让你做安全认证,更不会说24小时不验证就永久注销账号 账号安全核验,全程只允许在 Telegram App 内部操作。
四、额外风险提醒
你截图上方还有一条真实 TG 验证码 75187: 如果当时不是你本人操作登录 Telegram,说明骗子已经在尝试登录你的账号,建议立刻:
-
打开 TG → 设置 → 隐私和安全 → 开启两步验证2FA(设置二次密码)
-
查看「活跃会话」,下线所有陌生设备
-
不要回复、不要点击 telergdm.org 链接
五、一个很重要的误区纠正 ❌ 误区:号码一样 = 官方发送 ✅ 真相:显示出来的发件人只是一个可编辑的标签,不是可信凭证 警方反诈案例里,大量仿冒 10086、95588 银行短信,都是靠篡改 Sender ID 实现的。 如果你愿意,我可以教你:收到这类短信时,如何在手机里查看短信原始完整数据,区分是不是伪造发件人。
这种诈骗短信都是境外不法分子利用漏洞来改的号码。
大家千万不要相信!
不过我更好奇的是,骗子是怎么知道我这个号码的?我这个副号只注册了几个平台账号,从未泄露过,骗子又是怎么知道我注册了tg的?